
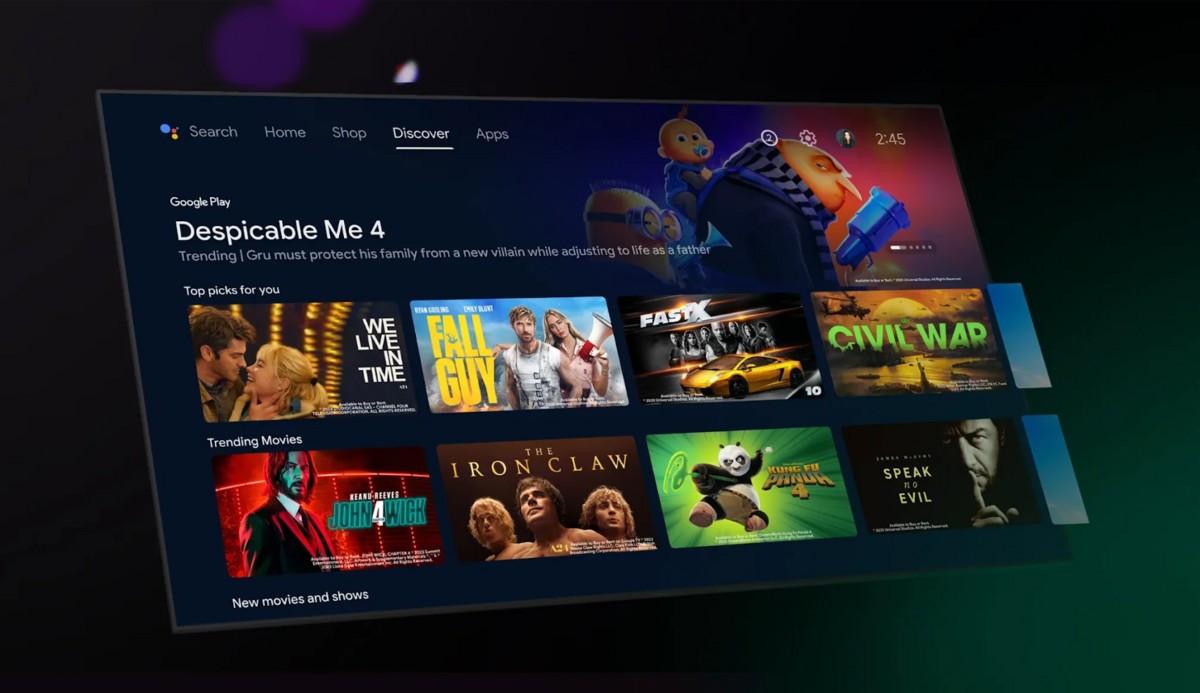
Uma ação conjunta entre o Google e diversas empresas do setor de tecnologia resultou na desarticulação de uma rede criminosa que controlava mais de 1,3 milhão de dispositivos, em sua maioria TV boxes com Android, sem o consentimento de seus proprietários. O malware, identificado como XCPE, estava instalado nos aparelhos desde a fabricação. O Brasil se destacou como o segundo país mais afetado, ficando atrás apenas da Malásia, conforme relatado pela Trend Micro, uma empresa de cibersegurança.
Os dados apontam que a infecção se espalhou por 170 países, com o Iraque, México e Taiwan também figurando entre os mais impactados. A fabricante chinesa Videostrong, com sede em Shenzhen, foi identificada como a responsável pela instalação maliciosa do programa, que possibilitou a venda de acesso aos aparelhos comprometidos a criminosos. Esses indivíduos, por sua vez, utilizavam os dispositivos para simular visualizações de anúncios, gerando receita indevida com publicidade.
Além das TV boxes, o programa malicioso foi encontrado em uma variedade de dispositivos, incluindo equipamentos de telemedicina, máquinas de karaokê e sistemas de sinalização digital. O Google, que se comprometeu a proteger seus usuários, revelou que a Videostrong burlou os testes de segurança e compatibilidade, permitindo que o malware fosse carregado após a ativação inicial do aparelho. A prática, segundo a empresa, já acontecia desde o final de 2024.
Em resposta a essa violação de confiança, o Google cortou os laços com a Videostrong, impedindo-a de produzir ou vender aparelhos Android certificados e de fornecer software a outras fabricantes. A empresa também anunciou a revisão de seus processos para aumentar a segurança dos consumidores.
A Agência Nacional de Telecomunicações (Anatel), embora não tenha participado da operação, enfatizou a importância da fiscalização de produtos não homologados. A superintendente de fiscalização da Anatel, Gesiléa Fonseca Teles, destacou que a utilização de equipamentos irregulares não apenas prejudica a qualidade do serviço, mas também representa uma ameaça à infraestrutura cibernética do país. Ela ressaltou que a proteção das telecomunicações requer vigilância contínua e uma conscientização coletiva sobre a importância da procedência e conformidade dos dispositivos conectados às redes.
A operação, que contou com o apoio de agências internacionais e outras empresas de segurança, evidencia a necessidade urgente de uma maior proteção contra práticas fraudulentas que comprometem a segurança dos usuários e a integridade das redes de telecomunicações.
Crédito da imagem: Reprodução/Google


